Паролі — найслабша ланка більшості мобільних продуктів: користувачі їх забувають, повторно використовують і вводять на фішингових сторінках, а команда витрачає ресурси на відновлення доступу, SMS-коди і підтримку. Passkeys пропонують інший підхід: замість секрету, який знає людина, — пара криптографічних ключів, де приватний ключ ніколи не залишає менеджера паролів користувача, а вхід підтверджується Face ID, відбитком пальця чи PIN-кодом пристрою.
Технологія вже підтримується iOS, Android і всіма основними браузерами, а Apple і Google вбудували її в системні менеджери паролів. У статті — як passkeys влаштовані, що потрібно від бекенду і мобільного клієнта, як побудувати UX міграції з паролів і на яких деталях команди найчастіше спотикаються.
Як працюють passkeys
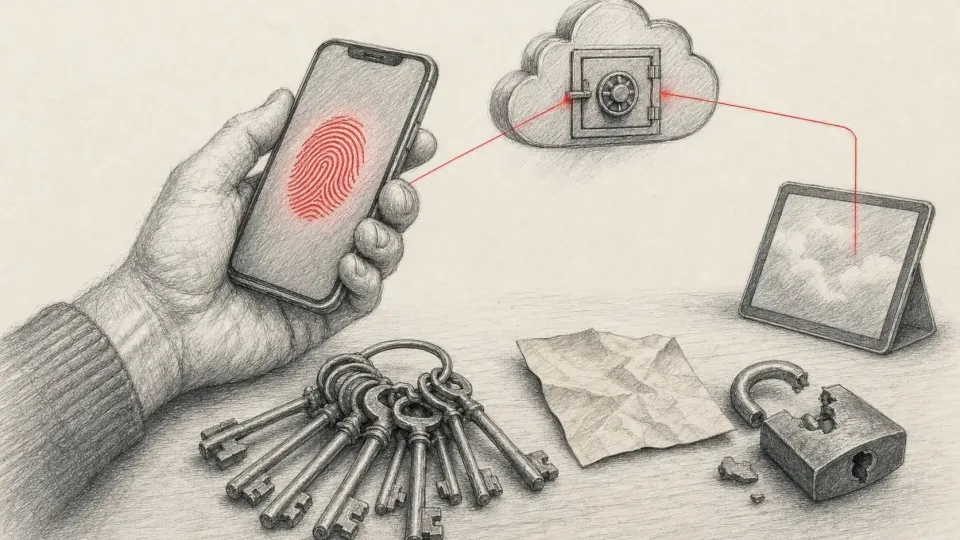
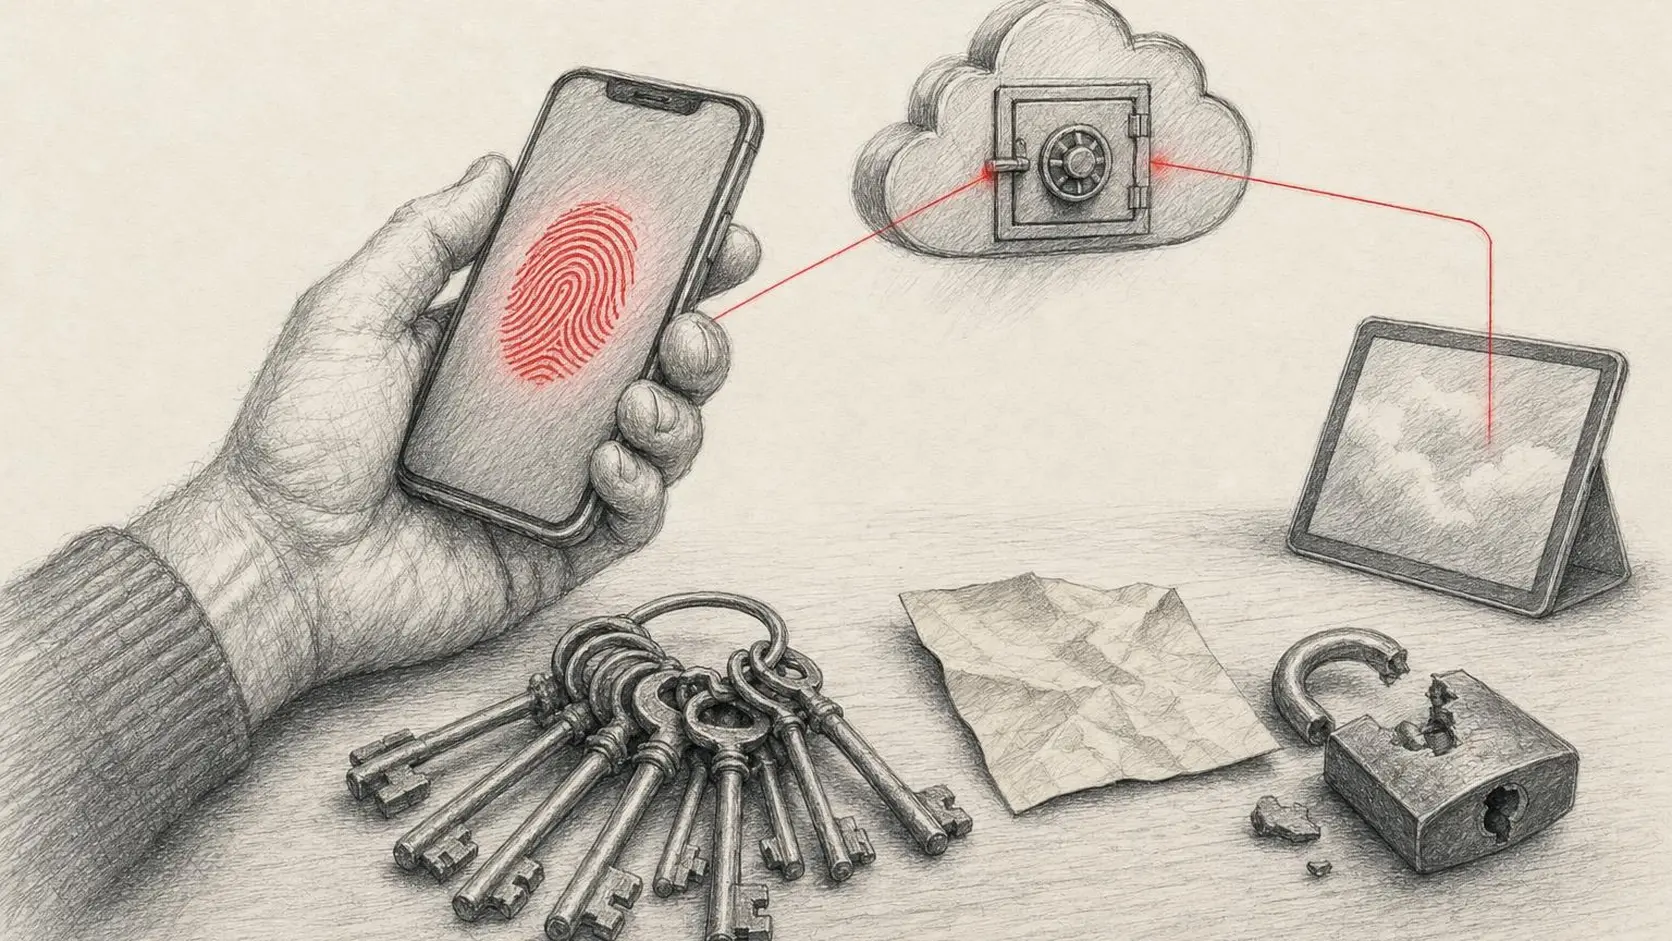
Passkey — це облікові дані FIDO2, побудовані на стандарті W3C WebAuthn і специфікаціях FIDO Alliance. Під час реєстрації пристрій генерує пару ключів для конкретного домену (relying party ID). Публічний ключ зберігається на вашому сервері, приватний — у менеджері облікових даних: iCloud Keychain, Google Password Manager або сторонньому, наприклад 1Password.
Під час входу сервер надсилає випадковий challenge, пристрій підписує його приватним ключем після біометричної перевірки, а сервер перевіряє підпис публічним ключем. Важливі наслідки:
- Стійкість до фішингу. Ключ прив'язаний до домену: passkey для example.com неможливо використати на example-login.com.
- Нічого красти на сервері. Витік бази публічних ключів не дає змоги увійти.
- Синхронізація. Passkeys синхронізуються між пристроями однієї екосистеми, а на чужому пристрої можна увійти через QR-код і телефон поруч (cross-device, або hybrid-транспорт).
Паролі, SMS і passkeys: порівняння
| Критерій | Пароль | SMS / e-mail код | Passkey |
|---|---|---|---|
| Стійкість до фішингу | Низька | Низька (код можна ввести на фальшивій сторінці) | Висока, прив'язка до домену |
| Тертя для користувача | Запам'ятати і ввести | Дочекатися і скопіювати код | Один біометричний жест |
| Вартість для бізнесу | Відновлення доступу, підтримка | Оплата кожного SMS, ризик SMS pumping | Інтеграція один раз |
| Наслідки витоку бази | Критичні при слабкому хешуванні | — | Публічні ключі не дають доступу |
| Залежність від пристрою | Немає | Номер телефону, SIM | Менеджер облікових даних, синхронізація |
NIST SP 800-63B допускає синхронізовані автентифікатори (syncable authenticators) і визнає криптографічну автентифікацію з прив'язкою до домену, як у WebAuthn, стійкою до фішингу, тоді як використання телефонної мережі для SMS-кодів позначає як обмежене (restricted). Для продуктів із чутливими даними це аргумент не лише UX, а й комплаєнсу.
Що потрібно на бекенді
Бекенд — це relying party server. Писати криптографію з нуля не потрібно: використовуйте перевірені бібліотеки (SimpleWebAuthn для Node.js, java-webauthn-server від Yubico, py_webauthn, webauthn-rs, бібліотеки для PHP і Go). Перелік є на passkeys.dev.
- Ендпоінти реєстрації: видати параметри створення (challenge, rp.id, user.id, excludeCredentials) і перевірити відповідь.
- Ендпоінти входу: видати challenge і перевірити підпис.
- Таблиця облікових даних: credential ID, публічний ключ, лічильник підписів, AAGUID (модель автентифікатора), дати створення та останнього використання. Один користувач може мати кілька passkeys.
- Challenge — криптографічно випадковий, одноразовий, з коротким часом життя (зазвичай кілька хвилин).
- user.id — випадкове значення без персональних даних; Google рекомендує, наприклад, 16 випадкових байтів, а не e-mail.
- Перевірка origin: для вебу — домен, для Android — android:apk-key-hash: з SHA-256 відбитком сертифіката підпису (документація Android). Не забудьте додати і debug, і release відбитки.
iOS: AuthenticationServices і Associated Domains
Passkeys доступні з iOS 16 через фреймворк AuthenticationServices (Apple: Supporting passkeys).
- Додайте capability Associated Domains із записом webcredentials:example.com.
- Розмістіть файл apple-app-site-association за адресою https://example.com/.well-known/apple-app-site-association з вашим App ID у розділі webcredentials (Supporting associated domains). Файл має віддаватися по HTTPS без редиректів.
- Для реєстрації використовуйте ASAuthorizationPlatformPublicKeyCredentialProvider і запит на створення; для входу — запит на підтвердження з challenge від сервера.
- Для автозаповнення в полі логіна (AutoFill-assisted request) позначте поле як username, і система запропонує passkey прямо в QuickType-панелі.
- Починаючи з iOS 18 доступне автоматичне оновлення до passkey: після успішного входу паролем застосунок може запросити створення passkey в умовному режимі без додаткового діалогу.
Android: Credential Manager і Digital Asset Links
На Android рекомендований інструмент — Jetpack Credential Manager, який об'єднує passkeys, паролі та вхід через Google в одному системному bottom sheet. Passkeys підтримуються на пристроях з Android 9 (API 28) і новіших.
- Додайте залежності androidx.credentials і credentials-play-services-auth.
- Налаштуйте Digital Asset Links: файл assetlinks.json на https://example.com/.well-known/ з пакетом застосунку, SHA-256 відбитком і дозволом на спільне використання облікових даних.
- Реєстрація — CreatePublicKeyCredentialRequest з JSON від сервера, вхід — GetPublicKeyCredentialOption у getCredential().
- Опрацьовуйте всі винятки: скасування користувачем, відсутність облікових даних, переривання (можна повторити), відсутня конфігурація провайдера.
- Параметр isConditional дозволяє автоматично створити passkey після входу паролем — аналог автоматичного оновлення на iOS.
Якщо ви використовуєте Google Play App Signing, у assetlinks.json має бути відбиток ключа, яким Google підписує застосунок, а не лише вашого upload key. Це найчастіша причина, чому passkeys працюють у debug і не працюють у production-збірці.
UX: як мігрувати користувачів з паролів
Повна відмова від паролів в один день нереалістична. Робочий план — поступове впровадження:
| Етап | Що робимо | Метрика |
|---|---|---|
| 1. Пропозиція після входу | Після успішного входу паролем пропонуємо створити passkey або створюємо автоматично | Частка користувачів із passkey |
| 2. Passkey у налаштуваннях | Розділ «Безпека»: список passkeys, додати, видалити, дата останнього використання | Активні passkeys на користувача |
| 3. Passkey-first вхід | Екран входу пропонує passkey першим, пароль — як запасний варіант | Частка входів через passkey, успішність входу |
| 4. Реєстрація з passkey | Новий акаунт створюється одразу з passkey без пароля | Конверсія реєстрації |
| 5. Опціональна відмова від пароля | Користувач із 2+ passkeys може видалити пароль | Звернення в підтримку щодо доступу |
Формулювання важливі. «Passkey» поки що знайомий не всім, тому пояснюйте вигоду: «Входьте за допомогою Face ID — без пароля». Google наводить рекомендовані тексти й іконки в UX-гайдах для passkeys. Не показуйте пропозицію при кожному вході: якщо користувач відмовився, повторіть через кілька тижнів.
Відновлення доступу і крайові випадки
- Втрата пристрою. Синхронізовані passkeys відновлюються разом з акаунтом Apple чи Google. Але потрібен запасний шлях: e-mail з посиланням, другий passkey, коди відновлення. Його безпека визначає безпеку всієї системи.
- Різні екосистеми. Користувач з iPhone і Android-планшетом: другий пристрій може увійти через QR-код або створити власний passkey. Підтримуйте кілька passkeys на акаунт.
- Сторонні менеджери паролів. 1Password, Bitwarden та інші теж зберігають passkeys; не обмежуйте автентифікатори без потреби.
- Видалений на сервері passkey. Він залишається в менеджері користувача і пропонуватиметься при вході. Використовуйте Signal API (там, де він доступний) або чітке повідомлення про помилку з пропозицією іншого способу входу.
- Корпоративні пристрої. Політики MDM можуть вимикати синхронізацію Keychain; тестуйте такі сценарії, якщо продукт B2B.
Типові помилки
- Невідповідність rp.id і домену в apple-app-site-association / assetlinks.json або редирект на цих файлах.
- Відсутній release-відбиток (або відбиток Play App Signing) у assetlinks.json.
- E-mail або телефон як user.id.
- Повторне використання challenge або відсутність його перевірки на сервері.
- Одна-єдина можливість входу через passkey без запасного шляху.
- Скасування діалогу користувачем трактується як помилка і показує тривожне повідомлення.
- Відсутність аналітики: без метрик неможливо зрозуміти, чи passkeys реально знижують тертя.
Чекліст впровадження
- Бекенд на перевіреній WebAuthn-бібліотеці; кілька passkeys на користувача; одноразові challenge.
- apple-app-site-association і assetlinks.json на домені rp.id, по HTTPS, без редиректів.
- Відбитки debug, release і Play App Signing на сервері та в assetlinks.json.
- iOS: Associated Domains (webcredentials), AutoFill-assisted вхід, автоматичне оновлення на iOS 18+.
- Android: Credential Manager, обробка всіх винятків, isConditional для автоматичного створення.
- UX: пропозиція після входу, розділ «Безпека», passkey-first екран входу, зрозумілі тексти.
- Запасні способи входу й відновлення з не меншим рівнем безпеки.
- Метрики: частка входів через passkey, успішність входу, звернення щодо доступу.
Джерела: FIDO Alliance: Passkeys; W3C Web Authentication Level 3; Apple: Supporting passkeys; Apple: Supporting associated domains; Android: Credential Manager; Android: Create passkeys; Android: Credential Manager prerequisites; Android: Passkeys UX guidelines; Google Identity: Passkeys; passkeys.dev; NIST SP 800-63B.