Авторизація — одна з небагатьох частин мобільного застосунку, де «працює» і «правильно» можуть дуже відрізнятися. Логін через WebView з перехопленням пароля, refresh token, що живе вічно в SharedPreferences, кілька паралельних запитів на оновлення токена, які розлогінюють користувача, — усе це «працює» до першого аудиту безпеки або першого інциденту.
Ця стаття — практичний розбір OAuth 2.0 з PKCE для нативних застосунків: як виглядає потік, чому WebView заборонений, як вибрати час життя токенів, як реалізувати оновлення без гонок і що робити при виході з акаунта. Спираємося на чинні стандарти IETF, насамперед RFC 8252 і RFC 9700.
Чому мобільний застосунок — «публічний клієнт»
У класичному OAuth серверний застосунок має client secret, який зберігається на сервері. Мобільний застосунок зберегти секрет не може: будь-який рядок у збірці можна витягти декомпіляцією за кілька хвилин. Тому специфікація відносить нативні застосунки до публічних клієнтів, а RFC 8252 (OAuth 2.0 for Native Apps) вимагає двох речей: використовувати зовнішній агент користувача (системний браузер) і захищати обмін коду через PKCE.
Висновок для команди простий: жодного client secret у мобільній збірці. Якщо провайдер його вимагає, обмін коду на токен має відбуватися через ваш бекенд.
Потік Authorization Code + PKCE крок за кроком
- Застосунок генерує code_verifier — випадковий рядок 43–128 символів, і обчислює code_challenge = BASE64URL(SHA-256(code_verifier)). Так описано в RFC 7636; метод plain використовувати не варто.
- Відкриває сторінку авторизації в системному браузері з параметрами client_id, redirect_uri, scope, state, code_challenge і code_challenge_method=S256.
- Користувач входить на сторінці провайдера: пароль, passkey, 2FA, вхід через Google чи Apple. Застосунок цих даних не бачить.
- Провайдер перенаправляє на redirect_uri з одноразовим authorization code і state. Застосунок перевіряє, що state збігається з відправленим.
- Застосунок обмінює code на токени, додаючи до запиту оригінальний code_verifier. Сервер перевіряє, що його хеш збігається з code_challenge.
- Застосунок отримує access token, refresh token і, для OpenID Connect, ID token, і зберігає їх у захищеному сховищі.
PKCE розв'язує конкретну проблему: якщо зловмисний застосунок перехопить redirect з кодом (наприклад, зареєструвавши ту саму кастомну URL-схему), він не зможе обміняти код без code_verifier, який ніколи не залишав пам'яті вашого застосунку.
Системний браузер, а не WebView
Вбудований WebView дає застосунку повний контроль над сторінкою входу: він може читати введений пароль і cookies. Тому RFC 8252 прямо забороняє його для авторизації, а Google ще з 2021 року блокує вхід через Google в embedded WebView. Правильні інструменти:
| Платформа | Інструмент | Що дає |
|---|---|---|
| iOS | ASWebAuthenticationSession | Системний лист браузера, спільні cookies із Safari (за бажанням), повернення через callback |
| Android | Custom Tabs | Вкладка браузера поверх застосунку, менеджер паролів і passkeys браузера |
| Обидві | Бібліотеки AppAuth | Готова реалізація потоку, PKCE, обробка redirect |
Для iOS це ASWebAuthenticationSession, для Android — Custom Tabs, а відкриті бібліотеки AppAuth реалізують увесь потік для обох платформ. Бонус для користувача: менеджер паролів і збережені сесії працюють, а отже, вхід стає швидшим.
Redirect URI
Найбезпечніший варіант — HTTPS-посилання, підтверджене за доменом: Universal Links на iOS і App Links на Android. Кастомну схему (com.example.app:/callback) допускає RFC 8252, але її може зареєструвати й інший застосунок; саме тому PKCE обов'язковий. Схему варто робити у форматі зворотного домену, а не короткою на кшталт myapp://.
Access і refresh токени: час життя і ротація
Access token короткоживучий і передається з кожним запитом до API. Refresh token живе довше і використовується лише для отримання нових access token. Конкретні значення залежать від ризиків продукту; ось орієнтири, якими ми користуємося:
| Тип продукту | Access token | Refresh token | Додаткові заходи |
|---|---|---|---|
| Контент, медіа, соціальні | 15–60 хв | 30–90 днів, ковзне продовження | Ротація refresh token |
| E-commerce, доставка | 10–30 хв | 30–60 днів | Повторна автентифікація для зміни платіжних даних |
| Фінанси, медицина | 5–15 хв | Години–дні, абсолютний ліміт сесії | Біометрія для чутливих дій, прив'язка до пристрою |
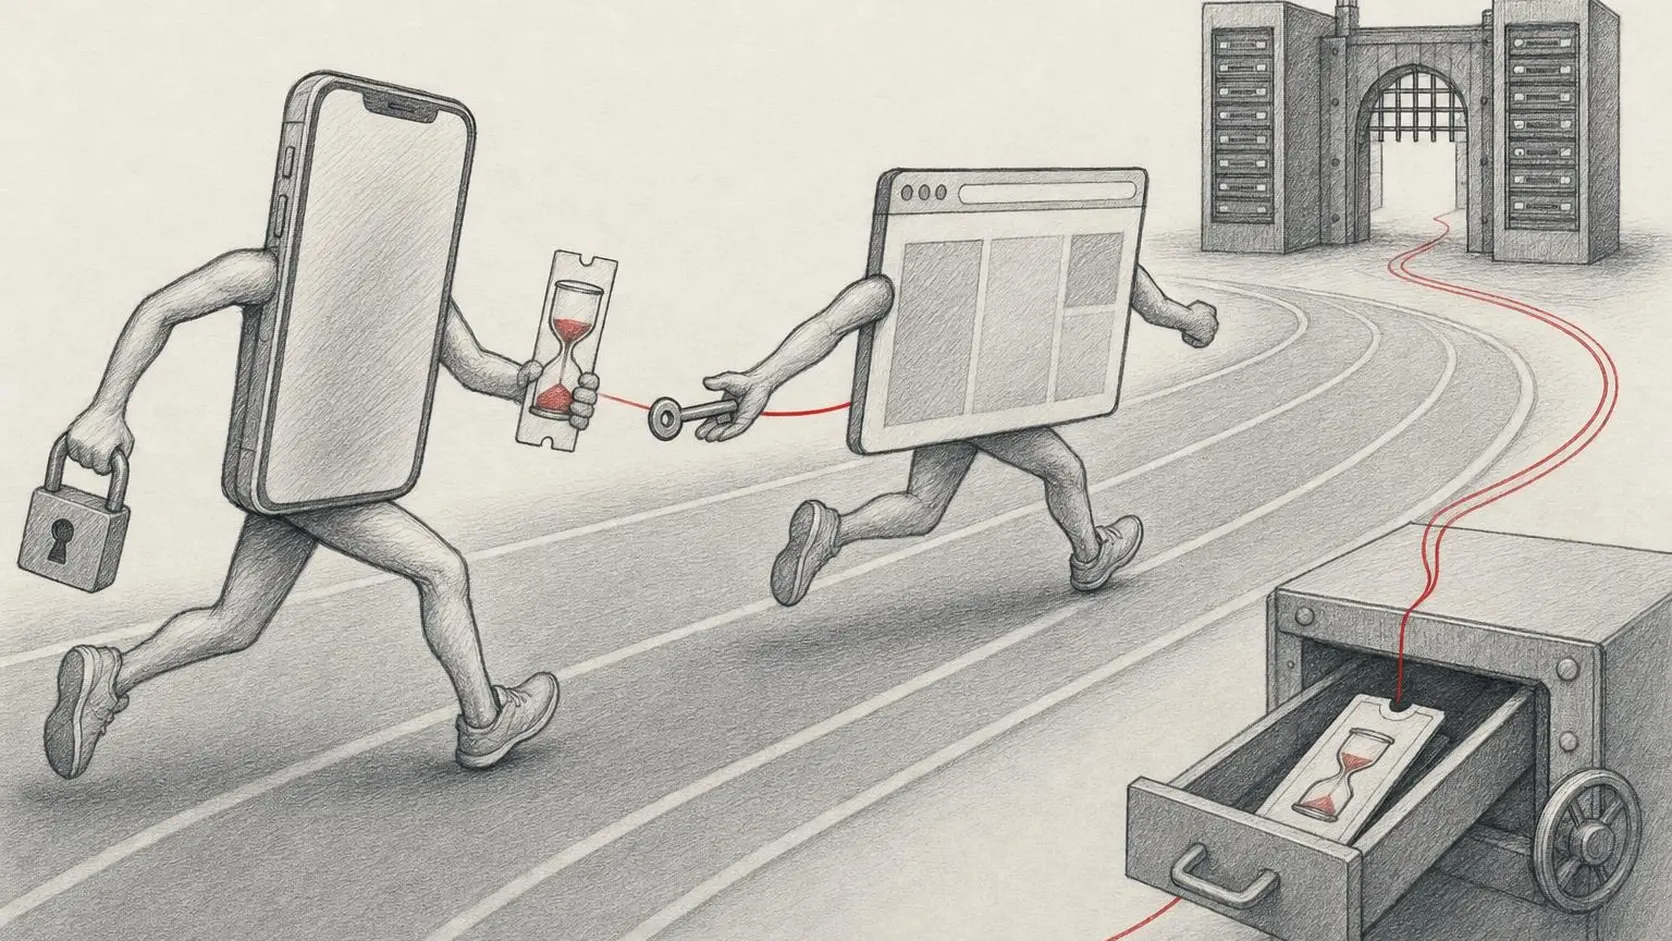
RFC 9700 (OAuth 2.0 Security Best Current Practice) рекомендує для публічних клієнтів або прив'язувати refresh token до ключа клієнта (наприклад, через DPoP), або використовувати ротацію: кожне оновлення видає новий refresh token і анулює старий. Якщо сервер бачить повторне використання вже анульованого токена, це ознака крадіжки, і всю сім'ю токенів треба відкликати.
Оновлення токена без гонок
Типовий баг, який ми бачимо в аудитах: після повернення з фону застосунок одночасно робить 5 запитів, усі отримують 401, усі 5 паралельно йдуть оновлювати токен. Із ротацією перший запит отримує новий refresh token, решта чотири пред'являють уже анульований, сервер фіксує «повторне використання» і розлогінює користувача.
Правильна схема
- Усі запити йдуть через один HTTP-клієнт з interceptor (OkHttp Authenticator на Android, обгортка над URLSession на iOS).
- На 401 interceptor перевіряє, чи вже йде оновлення. Якщо так — чекає його результату, а не запускає нове (mutex, actor або single-flight).
- Після успішного оновлення всі запити в черзі повторюються з новим access token. Кожен запит повторюється не більше одного разу.
- Якщо оновлення не вдалося з помилкою invalid_grant — очищуємо токени й переводимо користувача на екран входу зі збереженням контексту (куди він ішов).
- Мережеву помилку під час оновлення не плутаємо з invalid_grant: без інтернету розлогінювати користувача не можна.
Корисна оптимізація — проактивне оновлення: якщо до завершення access token лишилося менше хвилини, оновлюємо його перед запитом, а не після 401.
Зберігання токенів
Токени — це секрети, і зберігати їх треба відповідно: Keychain на iOS, Android Keystore (наприклад, ключ для шифрування сховища) на Android. Ніколи — у UserDefaults, звичайних SharedPreferences, логах, аналітиці чи crash-звітах. Перевірте, що HTTP-логер у debug-збірці не потрапляє в release і не друкує заголовок Authorization. Детальніше про сховища ми розберемо в окремій статті про Keychain та Keystore. Базові вимоги до автентифікації і зберігання зібрано в OWASP MASVS (групи MASVS-AUTH і MASVS-STORAGE).
Вихід з акаунта і відкликання
- Відкличте refresh token на сервері через endpoint відкликання (RFC 7009), а не лише видаліть його з пристрою.
- Очистіть локальні дані: кеш, базу, файли користувача, push-токен на бекенді.
- Завершіть сесію браузера, якщо використовується SSO: інакше наступний вхід пройде автоматично під тим самим акаунтом, що неочікувано для користувача на спільному пристрої.
- Дайте змогу завершити інші сесії з налаштувань: список пристроїв і кнопка «Вийти на всіх».
- Після зміни пароля відкликайте всі refresh token, окрім поточного.
Типові помилки
- Логін у WebView або власна форма, що надсилає пароль напряму на OAuth-сервер (Resource Owner Password Credentials — RFC 9700 забороняє цей grant).
- Implicit flow з токеном у фрагменті URL — застарів і не рекомендується.
- Client secret у коді застосунку чи у файлі конфігурації збірки.
- Відсутність перевірки state і PKCE з методом plain.
- Безстроковий refresh token без ротації.
- Паралельні оновлення токена, що розлогінюють користувача.
- Розлогінювання при будь-якій мережевій помилці під час оновлення.
Чекліст впровадження
- Authorization Code + PKCE (S256), перевірка state.
- Системний браузер: ASWebAuthenticationSession / Custom Tabs або AppAuth.
- Redirect через Universal Links / App Links або схему у форматі зворотного домену.
- Жодних секретів у збірці; конфіденційні обміни — через бекенд.
- Короткий access token, ротація refresh token з виявленням повторного використання.
- Single-flight оновлення в мережевому шарі, один повтор на запит.
- Токени лише в Keychain / Keystore, не в логах і не в аналітиці.
- Відкликання на сервері при виході, «вийти на всіх пристроях», відкликання після зміни пароля.
- Тести: протермінований токен, паралельні 401, вихід без мережі, повернення з фону через тиждень.
Джерела: RFC 8252: OAuth 2.0 for Native Apps; RFC 7636: PKCE; RFC 9700: OAuth 2.0 Security Best Current Practice; RFC 7009: Token Revocation; RFC 9449: DPoP; Apple: ASWebAuthenticationSession; Chrome Custom Tabs; AppAuth; Google: OAuth у embedded WebView; OWASP MASVS.